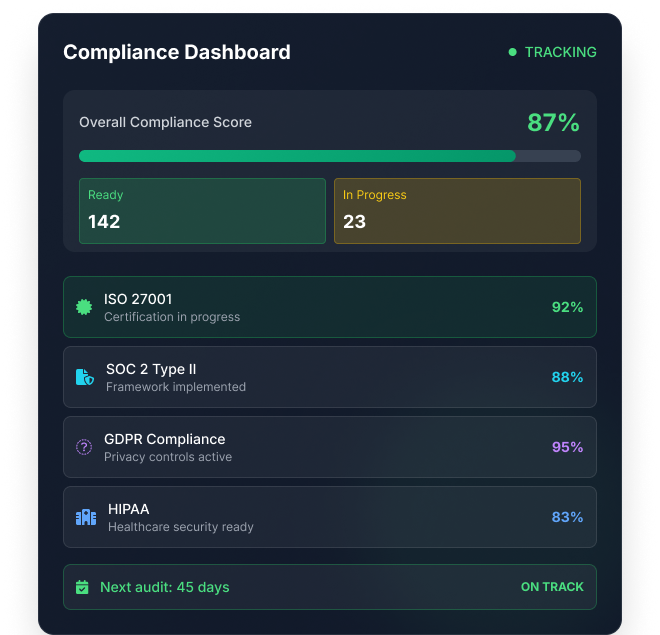
Achieve ISO 27001, GDPR, HIPAA, and SOC 2 compliancewith structured, audit-ready frameworks built for yourbusiness.
Turn compliance from a bottleneck into your biggest competitive
Your credentials are already circulating on the dark web. The question is: do you know about it?
Enterprise opportunity identified
ISO 27001 / SOC 2 required
Can't prove compliance
Lost to competitors
Enterprise clients won't sign contracts without ISO 27001, SOC 2, or GDPR compliance proof.
Aligned to your business objectives and operational reality
Complete documentation and evidence collection systems
Ongoing monitoring and annual recertification support
Current vs Required State
Risk Analysis & Treatment Plan
Policy & Control Implementation
Internal Audit Preparation
External Certification Support
Complete ISMS implementation, documentation, and audit preparation for ISO 27001:2022 certification.
Trust Services Criteria implementation with continuous monitoring and evidence collection for SOC 2 audits.
Complete HIPAA Security Rule implementation with PHI protection controls and audit-ready documentation.
Comprehensive risk identification, analysis, evaluation, and treatment planning aligned with business objectives.
Security policies, procedures, and technical controls tailored to your business with implementation support.
Information Security
Trust Services
EU Privacy
Healthcare
India Privacy
Supporting compliance requirements across all major jurisdictions and industries
Comprehensive analysis of current security posture versus compliance requirements to identify gaps.
Identify and assess information security risks, develop treatment strategies aligned with business objectives.
Risk-based approach
Develop comprehensive security policies, procedures, and implement technical and organizational controls.
Complete documentation
Implement required security technologies, access controls, encryption, monitoring, and logging systems.
Technology enablement
Conduct internal audits, evidence collection, and remediate findings before external certification audit.
Audit readiness
Support during external audit, evidence presentation, and post audit remediation for certification.
Certification achieved
Controls designed around your operations—not unnecessary complexity or over-engineering.
Experienced security leadership guiding your compliance journey without full-time cost.
We stand with you during audits, helping answer auditor questions and defend your implementation.
Technology-enabled compliance monitoring and evidence gathering for continuous audit readiness.
Skip security review delays with ready compliance proof
Certifications signal maturity and reliability to large clients
Answer security questions with confidence and proof
Get certified. Close deals faster. Stay audit-ready at all times.